
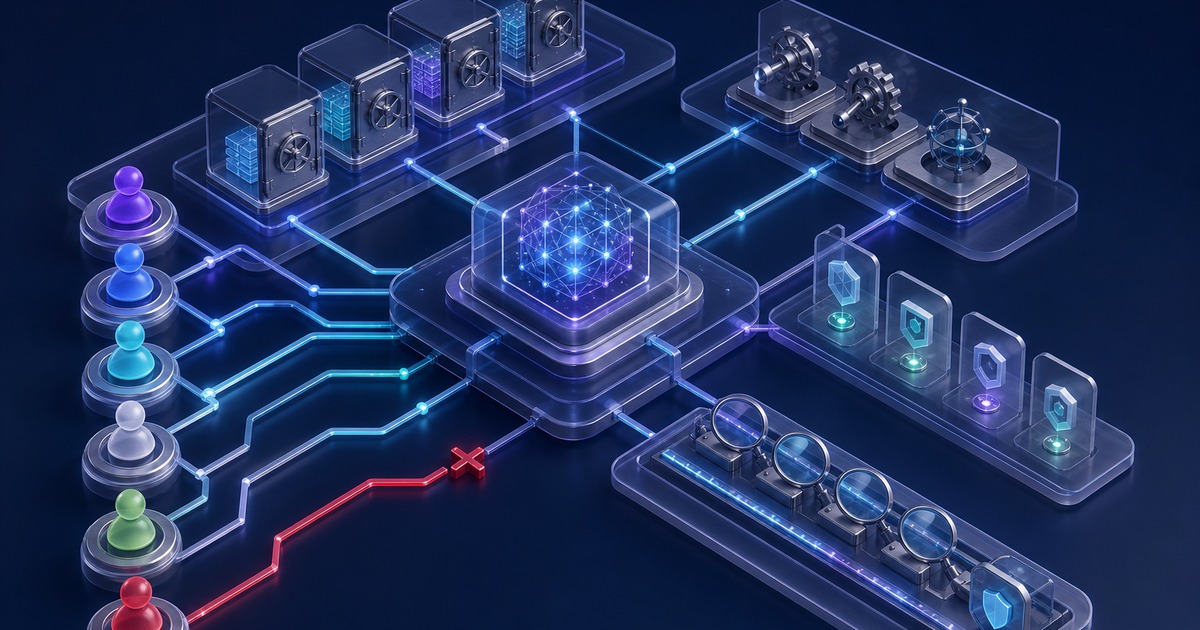
Матрица ролей и прав для корпоративного ИИ нужна не для перечисления должностей. Она показывает, кто видит данные, задаёт запрос, меняет инструкцию, вызывает инструмент, согласует результат, проверяет журнал и останавливает систему. Без этой детализации роль администратора скрывает слишком много разных полномочий.
Составляйте матрицу для конкретного процесса. Помощник поддержки, поиск по договорам и агент платежей могут работать на общей платформе, но их доступ, последствия ошибки и человеческий контроль различаются.
Разложите процесс на роли и действия
В строках укажите владельца бизнес-процесса, владельца системы, ответственного за данные, оператора, проверяющего, специалиста по риску, сотрудника безопасности и независимого аудитора. Добавьте технические учётные записи и поддержку поставщика, если они участвуют в обработке.
Столбцы описывают действия: просмотр источника, поиск, отправка запроса, смена инструкции, выбор модели, подключение данных, вызов инструмента, создание черновика, выполнение, согласование, отмена, экспорт и отключение. Каждое право имеет область и владельца.
Укажите юридическое лицо, отдел, клиента, тип данных, среду, страну и срок. Человек может согласовывать коммерческий черновик одной компании, не получая доступ к договорам другой. Базовый чек-лист защиты данных помогает проверить права, резервирование и контроль внешних участников.
Отрицательные права столь же важны. Запишите, какие данные нельзя загружать, какие инструменты недоступны, какие действия требуют человека и какие результаты нельзя публиковать без источника.
Каждая выдача права проходит жизненный цикл. Заявка объясняет рабочую задачу и срок, согласующий проверяет конфликт полномочий, платформа применяет узкую область, а владелец позже подтверждает необходимость. Перевод сотрудника, отпуск, окончание договора и закрытие процесса запускают отзыв без ожидания годового аудита.
Разделите предложение, разрешение и эффект
ИИ может предложить изменение, не имея права выполнить его. Проверяющий оценивает доказательства и принимает решение в пределах своего порога. Отдельная техническая роль выполняет одобренное действие и сохраняет подтверждение. Так намерение не смешивается с реальным эффектом.
Для опасных инструментов используйте список разрешённых операций и параметров. Календарный агент может подготовить приглашение, но не очищать расписание. Финансовый помощник создаёт сверку, но не отправляет платёж. Поисковый агент не расширяет себе доступ по смысловому сходству документов.
Разрешение должно проверяться на каждом шаге, а не только при входе. Пользователь может иметь доступ к чату, но не к закрытому источнику или внешнему действию. Перед выполнением система повторно оценивает личность, цель, объект, параметр, порог и действующую версию политики.
Временное право получает причину, короткий срок, усиленную проверку личности и уведомление. После отзыва нужно закрыть активные сессии, токены, кэши, поисковые индексы и связи с внешними системами.
Матрица должна перечислять подтверждения для каждого критического права. Запись о выдаче, результат проверки, журнал вызова, согласование и квитанция целевой системы позволяют восстановить цепочку. Если один этап не наблюдаем, аудит отмечает пробел, а не предполагает успешное выполнение.
Аварийный доступ не должен становиться обычным способом работы. Его использование автоматически попадает в разбор, а владелец такой учётной записи не может единолично подтвердить корректность собственных действий.
Испытайте матрицу на отказах и изменениях
Проверьте правильный доступ, чужой отдел, похожие имена клиентов, переведённого сотрудника, завершившего работу подрядчика, отозванного согласующего и скомпрометированную сервисную учётную запись. Важно увидеть не только отказ, но и безопасный маршрут эскалации.
Изменение модели, источника, инструмента или роли должно показывать затронутые ячейки матрицы. Для каждого изменения повторяются связанные испытания, а журнал хранит версию политики, личность, решение, действие и состояние целевой системы.
Скорость реакции на нарушение прав можно проверить по тем же принципам, что и готовность центра мониторинга. Материал о том, готов ли SOC к скорости атаки, помогает связать сигнал, решение и ограничение ущерба.
До промышленного запуска полезно пройти тесты готовности команды к ИИ. Они показывают, назначены ли владельцы данных, процесса и результата до выдачи новых полномочий.
Материалы MYOD.IT дают практическую основу для проектирования доступа и реакции. Они не являются подтверждением того, что матрица конкретной компании соответствует всем её договорным или нормативным обязанностям.
Частые вопросы
Доступ к источникам, запрос модели, вызов инструмента, выполнение, согласование, аудит, отзыв и аварийное отключение.
Корпоративная роль не всегда отражает клиента, тип данных, среду, параметр инструмента и предел конкретного действия.
Для значимых последствий предложение, разрешение и выполнение следует разделять между независимыми ролями.
Активные сессии, токены, кэши, индексы, сервисные связи и возможность прежней роли вызвать действие повторно.
Для проверки ролей, технических прав, журналов и отзыва доступа используйте услуги MYOD.IT по кибербезопасности. Первый результат должен быть матрицей одного процесса и набором отрицательных тестов.
