
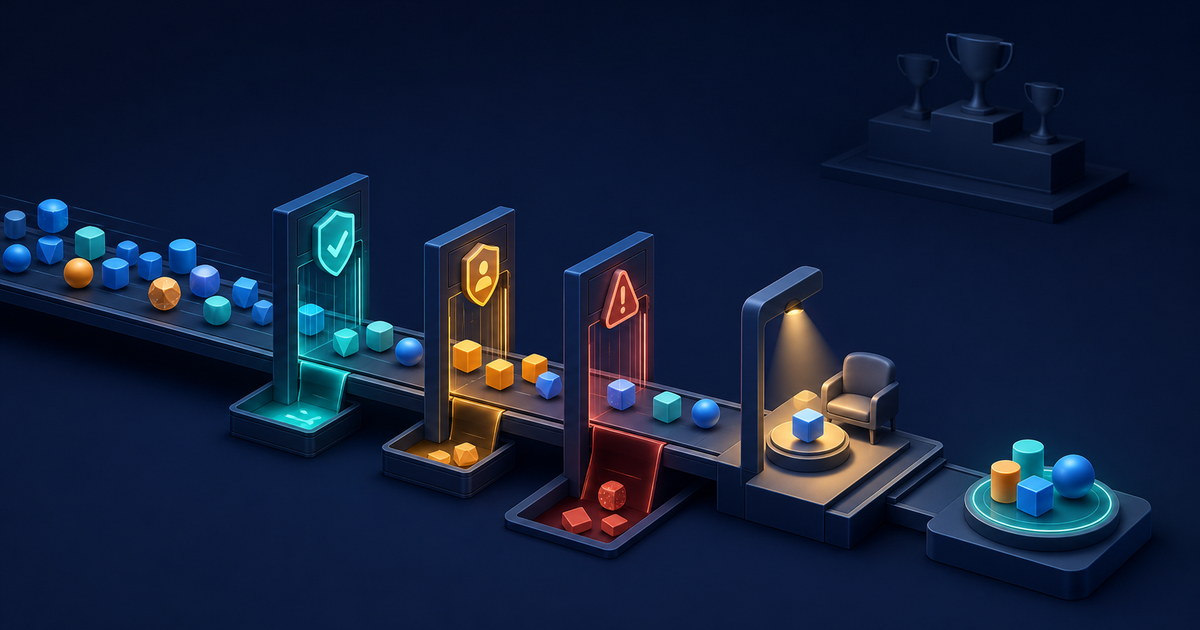
Оценка ИИ для бизнес-процессов должна показывать, способен ли настроенный сервис довести конкретную задачу до допустимого результата. Позиция модели в рейтинге этого не доказывает. Бенчмарк не знает ваши документы, роли, ограничения доступа, подключённые системы и цену опасной ошибки.
Сначала опишите рабочий контур. Укажите событие запуска, пользователя, разрешённые данные, ожидаемую запись, полномочия человека и действия, которые агенту запрещены. Набор проверки составляют до настройки под красивые ответы. Иначе команда начнёт подбирать примеры под уже увиденный результат.
Зафиксируйте договор проверки
Критерий должен относиться к завершённой работе. Например, агент обработки обращения выбирает допустимый маршрут, прикладывает основание, сохраняет исходный запрос и передаёт сомнительный случай сотруднику. Грамотный текст без правильной передачи не является успехом.
Разделите обязательные ограничения и пожелания. Выдуманный источник, раскрытие данных или действие без права могут немедленно провалить запуск. Стиль и удобство оценивают отдельно. Средний балл не должен скрывать один критический класс.
Материал о базовых мерах защиты данных компании помогает составить вопросы о доступе и хранении. Он не подтверждает безопасность нового агента: границы и конфигурацию проверяют отдельно.
Соберите сценарии из реального риска
Включите типичные обращения, редкие случаи с высоким ущербом, неполные и противоречивые сведения, вредоносную инструкцию, недоступный инструмент и запрос, который требуется отклонить. Для каждого примера укажите причину включения и ожидаемое решение.
Историческая случайная выборка полезна для частых операций, но способна пропустить опасную границу. Поэтому набор строят слоями: обычный поток, исключения, атаки, отказы зависимостей и восстановление. Доля каждого слоя должна соответствовать цели проверки, а не изображать частоту эксплуатации.
Отделите материалы разработки от приёмки. На первой части можно менять инструкцию и маршрут. Финальный прогон проводят на удержанном наборе, где ожидаемый результат подготовлен без участия команды настройки. Версии входов, политики, модели и проверяющего сохраняют.
Детерминированная проверка подходит для формата, обязательного поля, разрешённого адресата и вызова инструмента. Профессиональное суждение оставляют человеку. Если эксперты расходятся, разногласие фиксируют как свойство задачи, а не прячут за искусственной меткой.
Обзор о готовности SOC к быстрому развитию атаки напоминает о сценариях эскалации. Его выводы не заменяют испытание конкретного ИИ-процесса и команды реагирования.
Привяжите результат к разрешению
Отчёт разбивают по типам и последствиям ошибок. Показывают критические пропуски, неподтверждённые утверждения, запрещённые действия, успешность восстановления, труд проверяющего, задержку и расход. Рядом указывают число подходящих случаев и исключённые данные.
До прогона определяют решение для каждого класса. Одна попытка отправить данные неразрешённому адресату может остановить пилот. Некритичную формулировку можно исправить перед повторным тестом. Такой порядок не позволяет менять строгость после знакомства с результатами.
Независимый специалист воспроизводит часть случаев, проверяет конфигурацию и оспаривает удобные метки. Статья про три правила против выдуманных фактов даёт полезную основу для проверки источника, но не является готовым сертификатом качества.
После запуска новые сбои возвращают в классификацию. Смена политики, модели, источника или инструмента определяет объём повторной оценки. Старый результат относится только к записанной конфигурации и периоду.
Сформируйте карточку каждого теста: цель, вход, ожидаемое состояние, запрещённый исход, способ проверки и владелец. Карточка объясняет, почему пример важен, и не позволяет незаметно заменить его более удобным после неудачи.
Проведите два отдельных прогона. Первый выполняет система в зафиксированной конфигурации. Второй воспроизводит независимый проверяющий по сохранённым материалам. Расхождение результатов становится отдельной находкой, а не поводом выбрать лучший вариант.
В итоговом решении перечислите не только пройденные условия, но и область, которую набор не покрывал. Ограничение по языку, роли, региону, инструменту или типу документа должно перейти в условия разрешения.
Эксплуатационный контроль выбирают до запуска. Владелец знает объём выборки, сигнал остановки и способ вернуть процесс в ручной режим. Тогда оценка продолжает работать после демонстрации.
Изменения по итогам проверки оформляют отдельными задачами. Для каждой указаны причина, затронутый класс, ожидаемый контроль и повторный набор. Закрытие подтверждает проверяющий, который видит новую запись, а не только сообщение разработчика о выполнении.
Частые вопросы
Проверяют итог задачи, опору на источники, запрещённые действия, исправления, передачу человеку, стоимость и возможность восстановления.
Он не содержит ваши данные, роли, инструменты, правила доступа, последствия ошибки и фактическое место назначения результата.
Их заранее согласуют владелец процесса, риск-функция, оператор и независимый проверяющий.
После существенной смены модели, инструкции, источника, инструмента, политики, категории пользователей или назначения процесса.
Чтобы проверить данные, права, опасные сценарии и независимый контроль агента, можно начать с услуги кибербезопасности. Такая работа формирует ограниченное заключение по заданному контуру, а не обещание полного отсутствия инцидентов.
